Tag: beveiliging

  • Keylogger in Windows 10 standaard NIET uitgeschakeld

    Keylogger in Windows 10 standaard NIET uitgeschakeld

    Windows 10 sinds 29 juli beschikbaar
    Windows 10 sinds 29 juli beschikbaar

    Op 29 juli 2015 is Windows 10 voor veel mensen kosteloos beschikbaar.
    Ikzelf heb ook niet heel lang gewacht en heb 1 van mijn pc’s inmiddels op deze gratis upgrade draaien. Ben redelijk tevreden maar moet wel wennen aan sommige nieuwe schermen en instellingen. Eén van deze instellingen in het bijzonder.

    Tijdens de pre-release periode waar ik ook aan heb mee gedaan, is er duidelijk aangegeven door Microsoft dat er een zogenaamde “keylogger” in het systeem zit verwerkt. Deze zou als doeleind hebben gehad om de eventuele fouten of minder goed werkende onderdelen van de BETA versie sneller te vinden en dus ook op te kunnen lossen. Er gaat met het uitbrengen van software nu eenmaal een hoop geld gemoeid en tijd is geld.
    Tevens werd er aangeraden om deze BETA versie om deze reden dan ook niet in bedrijfsmatige netwerken mee te laten draaien vanwege eventuele bedrijfsgevoelige informatie en dergelijk die per abuis mee gezonden zou kunnen worden met deze keylogger. Een logisch verhaal en zeker als je weet dat de gebruikers van de pre-release over het algemeen IT mensen zijn die software en hardware willen testen om de eventuele overgang zo soepel mogelijk te laten verlopen.

    Nu schets mijn verbazing dat de “keylogger” in de officiële versie nog steeds aanwezig is en standaard actief! Dit betekend grofweg dat Microsoft je toetsaanslagen, je stem/gesprekken en nog meer zou kunnen opvangen (ik zeg hiermee NIET dat dit ook het geval is).

    Hoe zet je deze optie uit?

    Onderstaande een korte uitleg over hoe je deze functie geheel zelf kunt uitzetten.

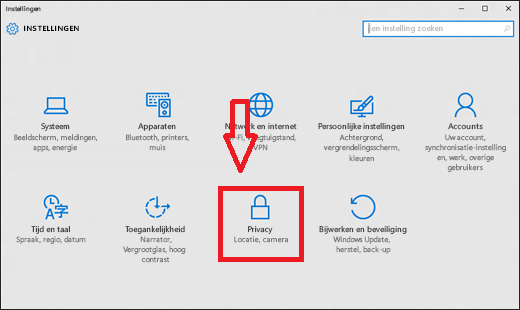
    Ga als eerste naar instellingen en kies voor privacyinstellingen
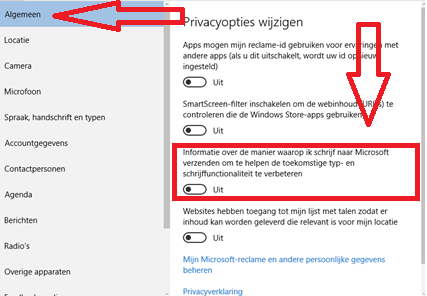
    Kies vervolgens in de linker kolom voor algemeen (standaard eerste scherm) en zet dan vooral de derde optie (te zien in de afbeelding hieronder) UIT.algemeen
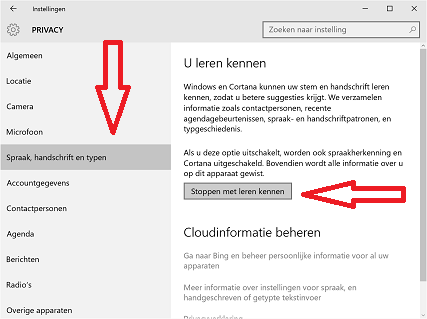
    Klik vervolgens op “Spraak, handschrift en typen” en klik vervolgens op de grote knop “Stoppen met leren kennen” zodat er “Leren kennen” wordt getoond.spraak-handschrift-typen
    Hiermee zou je de meeste gevoelige instellingen hebben aangepast.

    Wat vind jij van al dit soort verborgen instellingen? Voel jij je bekeken en gecontroleerd of maakt het je niet zoveel uit? Laat je mening weten in het onderstaande reactie formulier!


    Binnenkort zal er weer meer nieuws en meer tips worden gedeeld op Techfreaks.nl. We zijn weer terug van weg geweest!
  • Lek ontdekt in Internet Explorer 6 tot en met 11

    Lek ontdekt in Internet Explorer 6 tot en met 11

    Internet_ExplorerHelaas is het weer zover. Een nieuw en kritiek beveiligingslek in Internet Explorer ontdekt dat actief door cybercriminelen wordt ingezet om computers met malware te infecteren. Op dit moment is er nog geen update beschikbaar om dit lek te dichten. Het lek treft een brede range van versies van IE te weten IE 6 tot en met 11.
    De aanvallen die tot nog toen zijn waargenomen is vooralsnog alleen op de nieuwe versies gericht. Alleen IE 9, IE 10 en IE 11 lijken slachtoffer te zijn. Volgens het Amerikaanse beveiligingsbedrijf FireEye is de exploit die van het lek misbruik maakt door een ‘APT (advanced persistent threat) group’ ingezet die in het verleden vaker zero-day kwetsbaarheden heeft gebruikt, waaronder in Firefox en Adobe Flash Player.
    “We denken dat dit een belangrijke zero-day is, omdat de kwetsbare versies ongeveer een kwart van de browsermarkt uitmaken”, zegt analist Xiaobo Chen. De exploit die de aanvallers inzetten maakt gebruik van een bekende techniek die via Adobe Flash Player de beveiliging van Windows omzeilt om het onbekende lek in IE te kunnen aanvallen.
    Oplossing
    Inmiddels heeft Microsoft de kwetsbaarheid ook bevestigd en stelt dat die alleen bij op beperkte schaal bij gerichte aanvallen is ingezet. Totdat er een patch beschikbaar is kan de gebruiker dit probleem zelf in de kiem smoren door de zogenaamde “Enhanced Protected Mode” in te schakelen. Dit kan echter alleen in IE 10 en IE 11 gedaan worden om een aanval te voorkomen. IE-gebruikers op Windows 7 moeten deze optie zelf inschakelen. Op Windows 8 staat Enhanced Protected Mode alleen ingeschakeld in de ‘Metro-versie’ van IE. Wie de desktopversie van de browser op Windows 8 gebruikt moet de maatregel alsnog zelf inschakelen.
    Dit kan door de volgende stappen te nemen;

    • Start internet explorer op
    • Klik op het tandwieltje geheel rechtsboven in de hoek
    • Ga naar internet opties
    • Klik op tabblad “geavanceerd”
    • Zorg er voor dat “Geheugen beveiliging inschakelen om onlineaanvallen te helpen voorkomen” is aangevinkt (veel pc’s hebben dit al nadat IE 11 update is geinstalleerd)

    Omdat de exploit Adobe Flash Player als springplank gebruikt om het browserlek aan te vallen zorgt het uitschakelen van de Flash Player plug-in in Internet Explorer ervoor dat de aanval niet meer werkt.
    Als het bovenstaande allemaal niet wilt lukken kunnen IE-gebruikers zich beschermen door de “Enhanced Mitigation Experience Toolkit” te installeren.